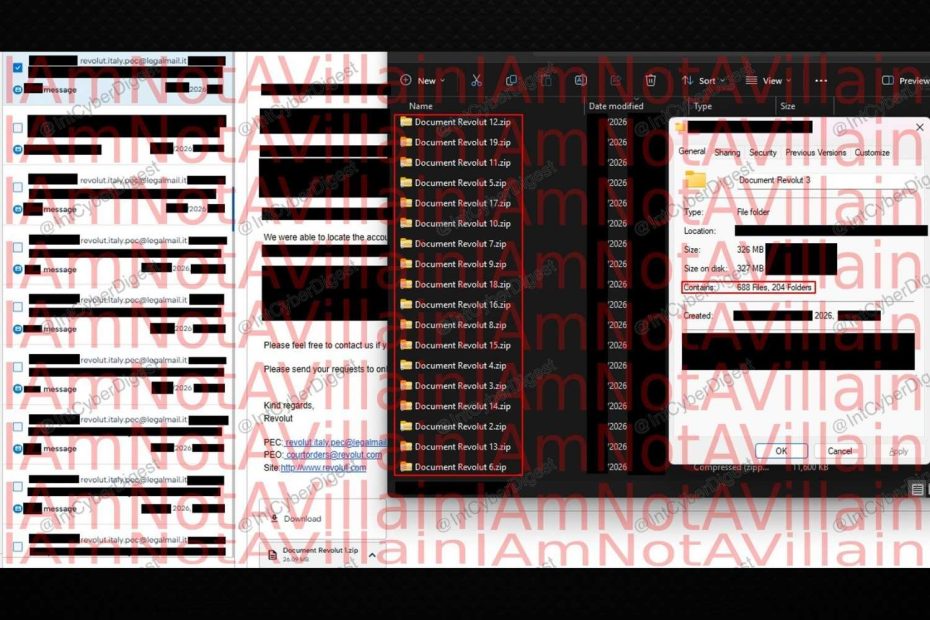
Bastava un indirizzo di posta certificata, rubato sei mesi prima, per convincere una banca digitale che vale miliardi a consegnare passaporti, indirizzi di residenza e movimenti bancari di centinaia di persone. È quanto è successo a Revolut, la società inglese diventata negli anni un concorrente delle grandi banche tradizionali europee, che si è fatta ingannare da un gruppo di criminali informatici e ha finito per girare loro i dati di quasi 700 clienti.
L’inganno della mail delle forze dell’ordine
L’attacco non ha dovuto violare i sistemi informatici di Revolut, perché agli ideatori è bastato presentarsi, almeno stando a quanto raccontato dagli stessi responsabili al sito International Cyber Digest, con un indirizzo ufficiale di posta elettronica certificata delle forze dell’ordine italiane, compromesso in precedenza. Con quell’account hanno inviato alla sede lituana di Revolut una richiesta che sembrava provenire da un’indagine della procura di Milano, chiedendo informazioni su un numero consistente di clienti. Il dominio era autentico, la richiesta formalmente motivata: Revolut, davanti a una mole di dati così ampia, non avrebbe approfondito le ragioni della richiesta né contattato direttamente le forze dell’ordine per una controverifica. Ha semplicemente risposto, e ha mandato tutto.
La versione di Revolut
Revolut ha definito l’episodio una “sofisticata truffa” e ha detto di aver avvertito subito i clienti coinvolti, oltre a forze dell’ordine, autorità per la protezione dei dati e organismi di vigilanza finanziaria. La società sostiene che i propri sistemi non abbiano subito violazioni dirette e che dai conti non sia sparito nemmeno un euro. Resta il fatto che i dati, quelli sì, sono usciti: tra le informazioni finite in mano agli hacker ci sono nome, data di nascita, professione, indirizzo, contatti, copia del passaporto o della patente e l’immagine del volto raccolta in fase di apertura del conto. Revolut ha precisato che i dati biometrici veri e propri non sarebbero stati coinvolti.
Chi sono i clienti coinvolti
Il gruppo che rivendica l’attacco si fa chiamare IAmNotAVillain e ha aperto un sito per pubblicizzare il materiale sottratto, diffondendone alcuni estratti anche su Telegram. Secondo quanto dichiarato dagli stessi hacker a International Cyber Digest, la maggioranza dei clienti coinvolti sarebbe svizzera e francese, ma tra i dati compaiono anche residenti di una trentina di altri paesi, dall’Italia al Regno Unito. Tra i nomi emersi ci sono il calciatore del Barcellona Georges Mikautadze, il tennista kazako Alexandr Shevchenko e, secondo il Financial Times, l’ex amministratore delegato di Mt. Gox Mark Karpelès. Il numero delle persone colpite, 680 secondo le fonti raccolte da alcune testate specializzate, non è stato confermato da Revolut. Gli hacker, nel frattempo, chiedono un riscatto da 10mila bitcoin, circa 673 milioni di euro al cambio attuale.
La rivendicazione: sei mesi di accesso e 147 gigabyte sottratti
Gli hacker sostengono di aver iniziato l’operazione sei mesi fa, compromettendo un account con dominio @pec.interno.it appartenente alle forze dell’ordine italiane, probabilmente alla polizia. Da lì avrebbero sottratto 147 gigabyte di materiale, tra documenti interni, agende e informazioni personali dei dipendenti. A dimostrazione hanno diffuso alcuni screenshot delle intestazioni delle mail, riportati sempre da International Cyber Digest.
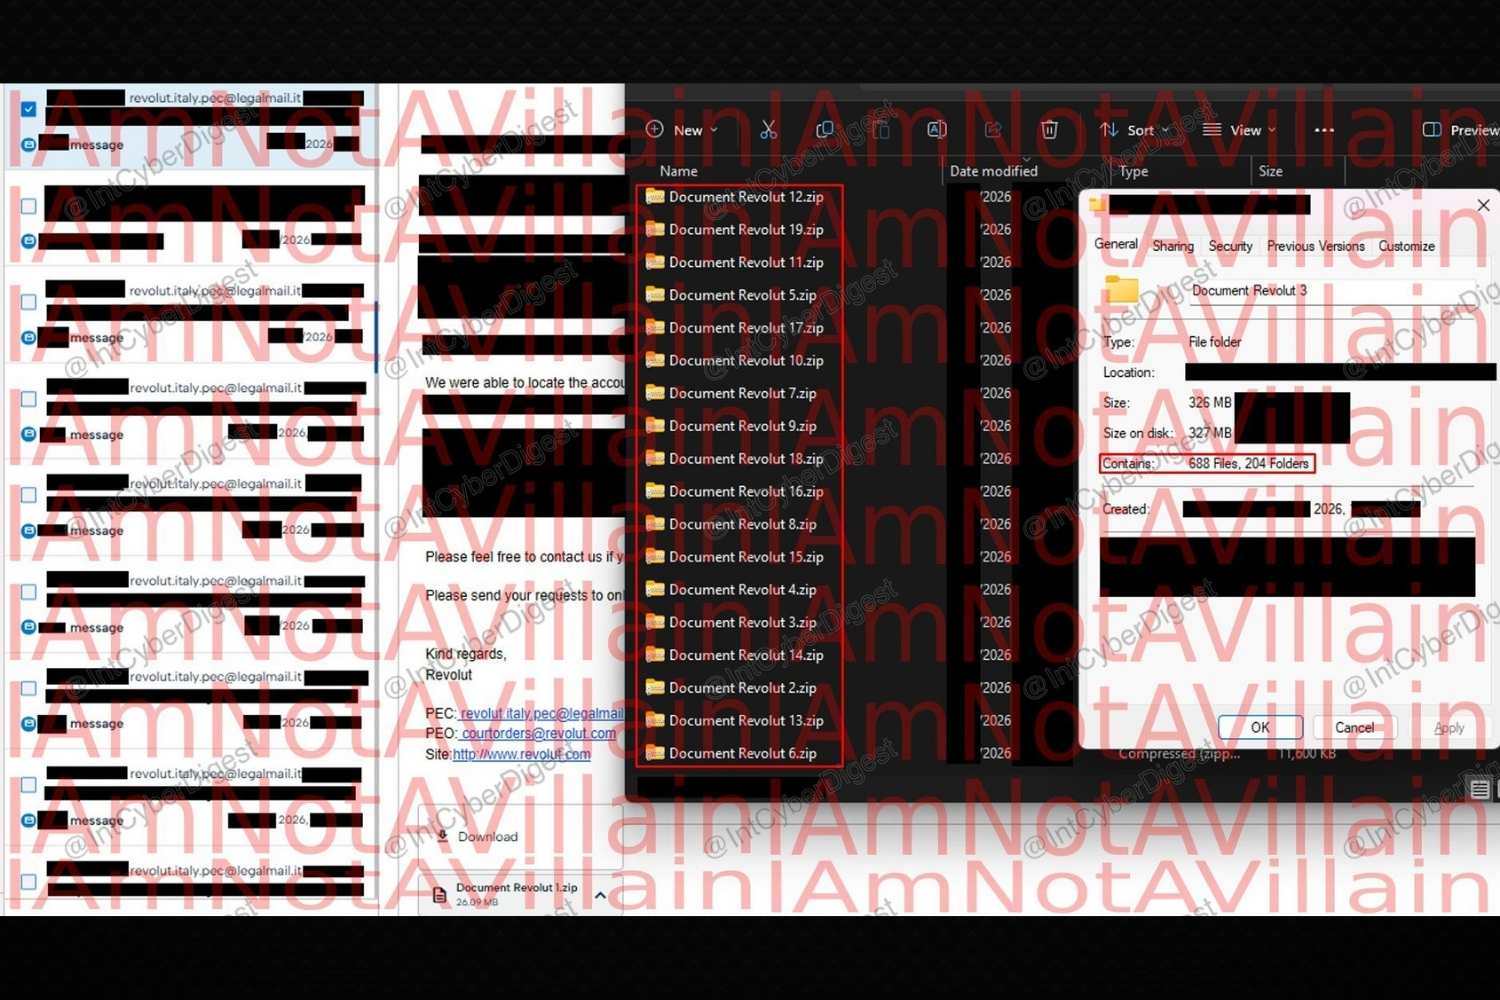
@International Cyber Digest / X
Né il ministero dell’Interno né l’Agenzia per la cybersicurezza nazionale hanno diffuso comunicati sulla vicenda.
Lo strumento legale usato come cavallo di Troia
Il meccanismo sfruttato ha un nome tecnico, ordine europeo di indagine, ed è lo strumento previsto da una direttiva europea del 2014 che obbliga le banche a fornire dati a forze dell’ordine ed enti governativi di altri Stati membri. Proprio l’automatismo di quell’obbligo, pensato per velocizzare la cooperazione giudiziaria tra paesi UE, è diventato la falla che ha permesso il furto.