Trecentomila dollari, trattabili, in Monero o in Bitcoin. Tanto costa l’archivio con i dati di 700 clienti Revolut, stando all’annuncio comparso il 23 settembre su un forum frequentato da criminali informatici. L’inserzione porta la firma di IAmNotAVillain, il gruppo che rivendica il colpo alla fintech britannica. L’ha documentata il sito francese FrenchBreaches, che precisa di non poter verificare se il lotto sia autentico, completo e aggiornato. Una settimana fa il prezzo era dieci volte più alto, e a pagarlo avrebbe dovuto essere la banca.
Un decimo della prima richiesta
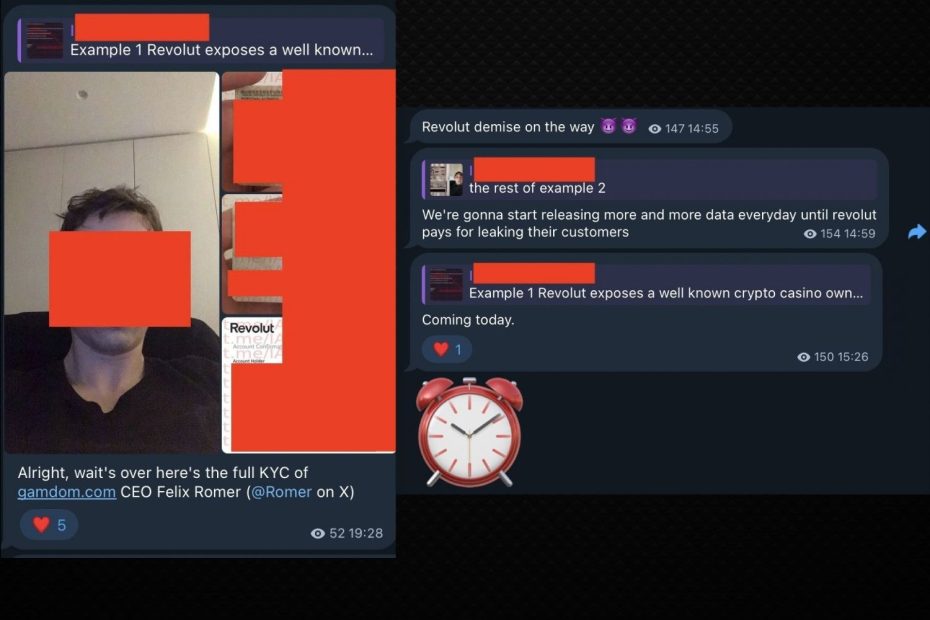
Prima dell’ultimatum c’erano stati i dossier a puntate. Nei giorni successivi alla scoperta della truffa, come aveva segnalato International Cyber Digest, il gruppo aveva cominciato a pubblicare dati sensibili di clienti. Tra questi c’erano nomi noti come il tennista Aleksandr Shevchenko e Felix Römer, a capo delle piattaforme Gamdom e Skins.com. L’obiettivo dichiarato era un pagamento da parte di Revolut. La minaccia era diffondere altri messaggi, altri dati e dettagli sul lavoro interno del team della banca. Gli hacker accusavano poi la fintech di aver trasferito informazioni sensibili a paesi fuori dalla propria giurisdizione e di aver gestito la privacy con negligenza. Il pulpito, va detto, non è dei più credibili.
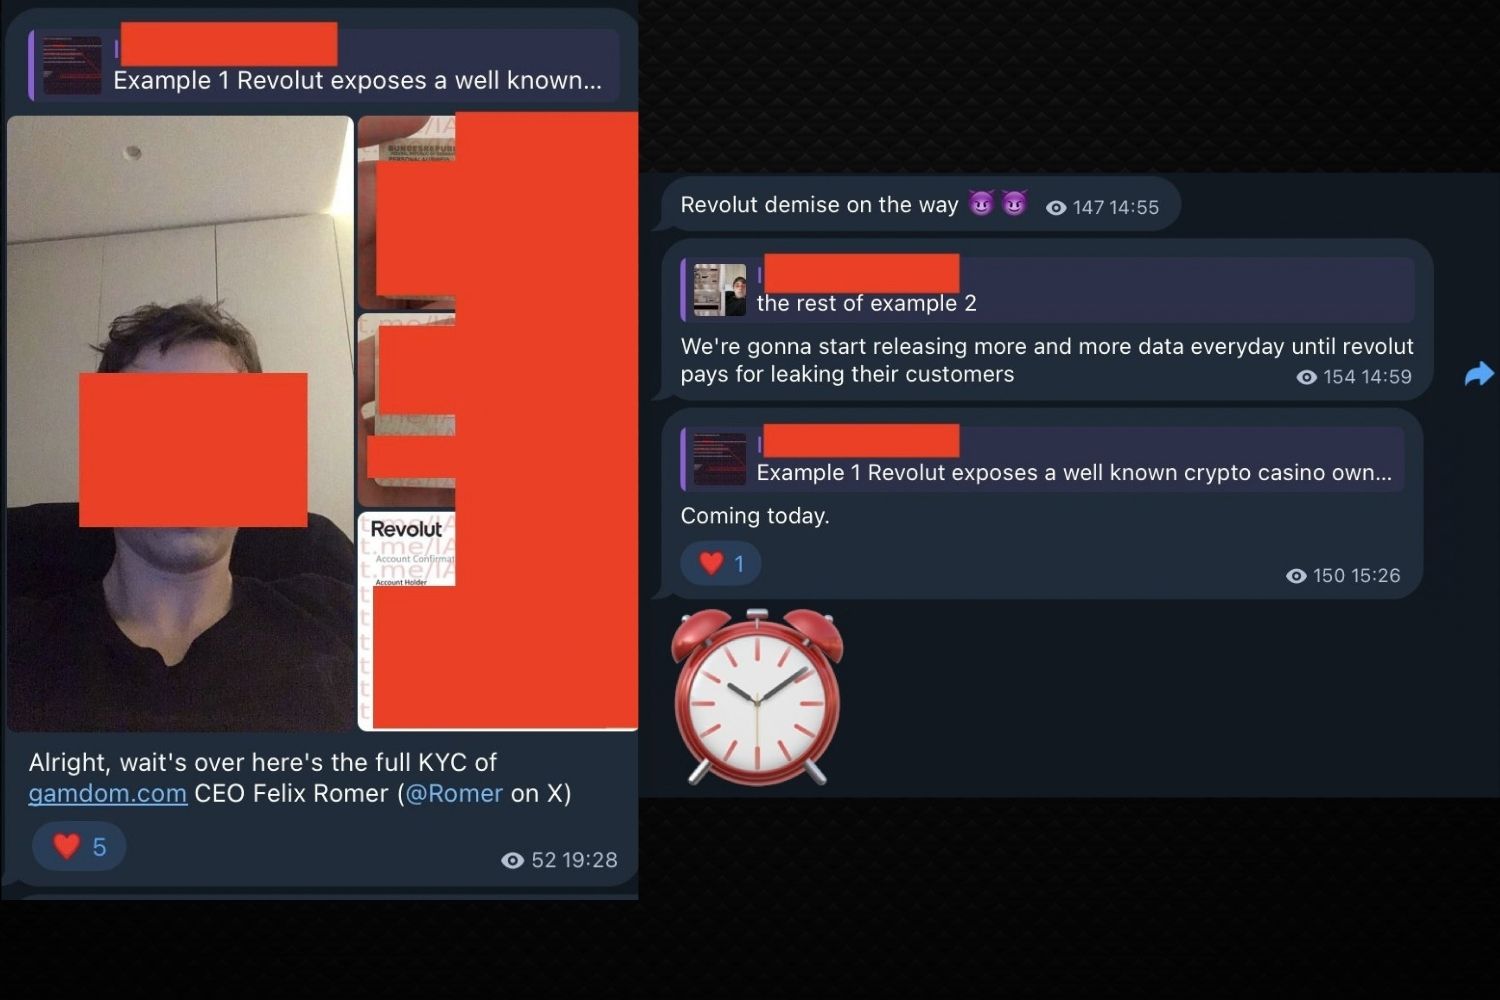
@International Cyber Digest / X
Il 16 settembre è arrivato l’ultimatum, pubblicato online con tanto di conto alla rovescia: 6.000 Monero, circa 3 milioni di dollari, da versare entro 24 ore. In caso contrario i dati sarebbero finiti in vendita ad altre organizzazioni criminali. Lo ha raccontato il Financial Times, al quale gli autori avevano inviato anche un video di sessanta secondi in cui scorrevano passaporti, patenti, foto di verifica e storici delle transazioni. Revolut ha sempre sostenuto di non aver ricevuto alcun contatto né richiesta diretta. Il termine è scaduto senza risposte pubbliche, e il listino si è adeguato. Nell’annuncio del 23 settembre il venditore descrive la merce con la precisione di un catalogo. Ci sono i documenti d’identità fronte e retro e i selfie usati per il riconoscimento. Ci sono i recapiti, le coordinate bancarie e lo storico di bonifici, depositi e prelievi, movimenti in criptovalute compresi. Il gruppo presenta i clienti coinvolti come patrimoni di peso, le cosiddette balene delle criptovalute, e sostiene di avere in archivio anche qualche nome noto. Sulla parola, s’intende.
Il messaggio ai clienti
C’è poi l’ultima mossa, che cambia natura all’estorsione. Secondo ricostruzioni della stampa italiana, il gruppo ha aperto un sito di leak sulla rete Tor, con i volti, i documenti e i dati bancari di una decina di correntisti. Attraverso nuovi canali Telegram si rivolge ora direttamente ai clienti coinvolti, con la promessa di restituire i dati a chi paga e di non diffonderli oltre. La banca, in altre parole, esce dal ruolo di interlocutore. Al suo posto subentrano centinaia di persone facoltose, ciascuna con i propri estratti conto in mano ai ricattatori.
Dalla PEC di Reggio Calabria al Garante
Nessuno, va ricordato, ha scassinato i server di Revolut. Come vi abbiamo raccontato, è stata la banca stessa a consegnare i dati. Il 12 settembre, in una dichiarazione a TechCrunch, Revolut ha ammesso di aver ricevuto richieste fraudolente da un indirizzo email appartenente al dominio legittimo di un’agenzia governativa e di aver ceduto informazioni sensibili a un terzo non autorizzato. L’ha definita una sofisticata truffa di impersonificazione e ha assicurato che sistemi e fondi dei clienti non sono stati toccati.
Gli hacker hanno dato la loro versione al Financial Times. Per mesi si sarebbero spacciati per forze dell’ordine italiane e avrebbero usato la PEC. I bersagli erano le cosiddette balene delle criptovalute, scelte in anticipo con l’analisi della blockchain. La casella compromessa apparteneva alla Prefettura di Reggio Calabria, e la Procura calabrese ha aperto un’inchiesta. Se ne occupano anche la Polizia Postale e la Direzione nazionale antimafia e antiterrorismo. Il gruppo sostiene poi di aver sottratto 147 GB di dati riconducibili al Viminale, anche se finora nessuna verifica ufficiale lo ha confermato.
Il 18 settembre è intervenuto il Garante per la protezione dei dati personali. Ha chiesto alle banche di cercare nei propri sistemi comunicazioni «anomale» arrivate dalla stessa casella. Ha poi avviato uno scambio di informazioni con l’autorità lituana, perché in Lituania ha sede la principale società del gruppo Revolut, e ha interpellato il Ministero dell’Interno per capire se altri istituti siano stati colpiti. Nella nota, l’Autorità scrive che la vicenda ha messo in luce «alcuni lati deboli» delle PEC ufficiali. Vedremo nei prossimi giorni come proseguirà la vicenda.